

Un identifiant Amadeus ne vit pas que chez la compagnie aérienne. Il vit chez les agences, les tour-opérateurs, les plateformes, par milliers - DepositPhotos.com, SergeyNivens

Depuis fin octobre, les compagnies aériennes tombent une à une.
Japan Airlines, environ 92 000 clients. Cathay Pacific, 53 000. Singapore Airlines, 46 000. Puis ANA, Korean Air, Asiana, Malaysia Airlines, et Qantas qui vérifie.
Plus de 200 000 réservations exposées à ce jour, et la liste s'allonge.
Toutes désignent le même point de départ : Amadeus, le système qui relie des centaines de compagnies aux vendeurs de billets, c'est-à-dire la plomberie sur laquelle repose aussi chaque agence française.
Amadeus reconnaît une vulnérabilité dans un environnement d'affichage des réservations, qu'il dit avoir corrigée, et affirme n'avoir aucune preuve d'accès aux données de paiement.
Ce qui a fuité : noms, références de dossier, itinéraires complets, classes de voyage. Et une donnée qui change le regard sur toute l'affaire : la fenêtre d'accès court d'août 2023 à septembre 2026.
Japan Airlines, environ 92 000 clients. Cathay Pacific, 53 000. Singapore Airlines, 46 000. Puis ANA, Korean Air, Asiana, Malaysia Airlines, et Qantas qui vérifie.
Plus de 200 000 réservations exposées à ce jour, et la liste s'allonge.
Toutes désignent le même point de départ : Amadeus, le système qui relie des centaines de compagnies aux vendeurs de billets, c'est-à-dire la plomberie sur laquelle repose aussi chaque agence française.
Amadeus reconnaît une vulnérabilité dans un environnement d'affichage des réservations, qu'il dit avoir corrigée, et affirme n'avoir aucune preuve d'accès aux données de paiement.
Ce qui a fuité : noms, références de dossier, itinéraires complets, classes de voyage. Et une donnée qui change le regard sur toute l'affaire : la fenêtre d'accès court d'août 2023 à septembre 2026.
Trois ans, et c'est là que ça se joue
 Amadeus précise n'avoir aucune preuve que les données aient été utilisées à mauvais escient.
En audit, cette phrase a un sens précis, et il n'est pas rassurant. Elle ne dit pas qu'il n'y a pas eu d'usage, elle dit qu'on n'a pas les traces pour le savoir.
Un système qui laisse consulter des réservations pendant trois ans sans qu'une alerte se déclenche est, par construction, un système qui ne produit pas non plus les journaux permettant de reconstituer ce qui a été pris, par qui, et pour quels dossiers.
L'absence de preuve est ici le symptôme, pas le soulagement. C'est aussi la raison pour laquelle le décompte des victimes monte semaine après semaine : on ne découvre pas une liste, on reconstitue péniblement une exposition.
Retrouvez tous les articles de Christophe Mazzola en cliquant sur ce lien.
Ce que les dépêches ne disent pas
Toutes les compagnies répètent la même phrase : nos propres systèmes n'ont pas été touchés. C'est exact, et c'est précisément ce qui devrait nous arrêter.
Cathay Pacific a donné le détail qui compte : l'accès s'est fait avec les identifiants d'un compte Amadeus légitime. Pas une faille sophistiquée, pas un exploit de génie. Un login valide, entre les mains de quelqu'un qui n'aurait pas dû l'avoir.
La réponse d'Amadeus a d'ailleurs consisté à réinitialiser un mot de passe et à renforcer sa surveillance.
Alors posez-vous la question que le secteur évite soigneusement : ce compte, c'était celui de qui ?
Un identifiant Amadeus ne vit pas que chez la compagnie aérienne. Il vit chez les agences, les tour-opérateurs, les plateformes, par milliers. Et là, on connaît la réalité du terrain : des logins partagés entre collègues, jamais renouvelés, sans double authentification, des comptes d'anciens salariés encore ouverts des mois après leur départ.
Tout le monde se lit en victime dans cette affaire. Le vecteur, lui, pointe dans l'autre sens.
Cathay Pacific a donné le détail qui compte : l'accès s'est fait avec les identifiants d'un compte Amadeus légitime. Pas une faille sophistiquée, pas un exploit de génie. Un login valide, entre les mains de quelqu'un qui n'aurait pas dû l'avoir.
La réponse d'Amadeus a d'ailleurs consisté à réinitialiser un mot de passe et à renforcer sa surveillance.
Alors posez-vous la question que le secteur évite soigneusement : ce compte, c'était celui de qui ?
Un identifiant Amadeus ne vit pas que chez la compagnie aérienne. Il vit chez les agences, les tour-opérateurs, les plateformes, par milliers. Et là, on connaît la réalité du terrain : des logins partagés entre collègues, jamais renouvelés, sans double authentification, des comptes d'anciens salariés encore ouverts des mois après leur départ.
Tout le monde se lit en victime dans cette affaire. Le vecteur, lui, pointe dans l'autre sens.
Pourquoi ça vous concerne, même à votre échelle
Vous n'êtes pas Cathay Pacific. Mais vous manipulez exactement la même matière. Un dossier de réservation, c'est un nom, un itinéraire complet, des dates, une classe, parfois les compagnons de voyage inscrits sur le même dossier.
Accumulé dans le temps, ce n'est pas une liste d'adresses pour du spam, c'est une cartographie des déplacements. Pour une agence d'affaires ou une agence haut de gamme, l'itinéraire d'un dirigeant qui fuite n'est pas un risque de hameçonnage, c'est un sujet de sûreté.
Le secteur a déjà un mot pour cette responsabilité, le duty of care. Il ne s'arrête pas à la porte de l'avion.
La leçon de cette affaire est actionnable dès lundi, quelle que soit votre taille, parce qu'elle ne porte pas sur Amadeus, elle porte sur vos propres accès.
Qui, chez vous, peut se connecter au système de réservation ? Sous quel compte, nominatif ou partagé ? Avec ou sans double authentification ? Depuis combien de temps le mot de passe n'a pas changé ? Combien d'anciens collaborateurs disposent encore d'une session active ?
Une petite structure boucle cet inventaire en une matinée, et il vaut plus qu'un audit de façade : un compte nominatif par personne, la double authentification activée sur le portail de réservation, les accès des partants coupés le jour du départ, un coup d'œil régulier aux connexions. Rien de technique, que des décisions d'organisation.
À l'échelle d'un office de tourisme, d'un groupement ou d'un réseau qui mutualise ses accès pour plusieurs structures, la même question se pose en plus grand, et plus grave : un seul identifiant faible ouvre la porte de tout le réseau.
La mutualisation qui fait gagner du temps au quotidien est aussi ce qui transforme une négligence locale en exposition collective.
Accumulé dans le temps, ce n'est pas une liste d'adresses pour du spam, c'est une cartographie des déplacements. Pour une agence d'affaires ou une agence haut de gamme, l'itinéraire d'un dirigeant qui fuite n'est pas un risque de hameçonnage, c'est un sujet de sûreté.
Le secteur a déjà un mot pour cette responsabilité, le duty of care. Il ne s'arrête pas à la porte de l'avion.
La leçon de cette affaire est actionnable dès lundi, quelle que soit votre taille, parce qu'elle ne porte pas sur Amadeus, elle porte sur vos propres accès.
Qui, chez vous, peut se connecter au système de réservation ? Sous quel compte, nominatif ou partagé ? Avec ou sans double authentification ? Depuis combien de temps le mot de passe n'a pas changé ? Combien d'anciens collaborateurs disposent encore d'une session active ?
Une petite structure boucle cet inventaire en une matinée, et il vaut plus qu'un audit de façade : un compte nominatif par personne, la double authentification activée sur le portail de réservation, les accès des partants coupés le jour du départ, un coup d'œil régulier aux connexions. Rien de technique, que des décisions d'organisation.
À l'échelle d'un office de tourisme, d'un groupement ou d'un réseau qui mutualise ses accès pour plusieurs structures, la même question se pose en plus grand, et plus grave : un seul identifiant faible ouvre la porte de tout le réseau.
La mutualisation qui fait gagner du temps au quotidien est aussi ce qui transforme une négligence locale en exposition collective.
Ce qui manque, et qu'un secteur devrait finir par exiger
Autres articles
-
 Données médicales des enfants : les voyages jeunes face au risque de cybertattaque [ABO]
-
Fuites de données : pourquoi le tourisme doit sécuriser toute sa chaîne [ABO]
-
« Le portable de votre voyageur vaut plus que sa valise, et personne ne le protège » [ABO]
-
Trois piratages en trois jours : pourquoi le tourisme va devoir prouver sa sécurité [ABO]
-
Réservation piratée : ce qui se joue vraiment derrière la vague Booking-Vivaticket [ABO]
Reste la part sur laquelle une agence seule ne peut rien. Quand un prestataire unique concentre les données de centaines de compagnies et de milliers d'agences, sa sécurité cesse d'être une affaire privée pour devenir un sujet de filière.
La finance en a tiré les conséquences. Le règlement DORA, en vigueur depuis janvier 2025, a créé une catégorie - le prestataire informatique tiers critique - et un pouvoir de supervision directe sur ces acteurs devenus systémiques : un superviseur désigné peut les inspecter, exiger des informations et imposer des correctifs.
L'idée est simple. Quand des milliers d'entités dépendent du même fournisseur, sa sécurité ne peut plus se régler par la seule relation commerciale. Le tourisme coche toutes les cases de cette concentration. Il n'en a ni la catégorie, ni le superviseur, ni l'obligation.
Aucune compagnie française n'est nommée à ce stade. Mais Air France-KLM et l'ensemble des agences distribuent via Amadeus, dont le principal centre de recherche se trouve à Sophia Antipolis. L'absence de nom français ne signifie pas l'absence d'exposition. Elle signifie peut-être seulement qu'on n'a pas encore regardé.
La question n'est donc pas de savoir si vous faites confiance à Amadeus. C'est de savoir si, le jour où un client vous appellera parce que son itinéraire circule, vous saurez lui répondre autre chose que « ce n'est pas nous ».
La finance en a tiré les conséquences. Le règlement DORA, en vigueur depuis janvier 2025, a créé une catégorie - le prestataire informatique tiers critique - et un pouvoir de supervision directe sur ces acteurs devenus systémiques : un superviseur désigné peut les inspecter, exiger des informations et imposer des correctifs.
L'idée est simple. Quand des milliers d'entités dépendent du même fournisseur, sa sécurité ne peut plus se régler par la seule relation commerciale. Le tourisme coche toutes les cases de cette concentration. Il n'en a ni la catégorie, ni le superviseur, ni l'obligation.
Aucune compagnie française n'est nommée à ce stade. Mais Air France-KLM et l'ensemble des agences distribuent via Amadeus, dont le principal centre de recherche se trouve à Sophia Antipolis. L'absence de nom français ne signifie pas l'absence d'exposition. Elle signifie peut-être seulement qu'on n'a pas encore regardé.
La question n'est donc pas de savoir si vous faites confiance à Amadeus. C'est de savoir si, le jour où un client vous appellera parce que son itinéraire circule, vous saurez lui répondre autre chose que « ce n'est pas nous ».
Qui est Christophe Mazzola ?

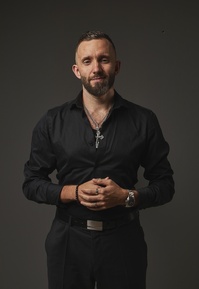
Photo : Christophe Mazzola
Christophe Mazzola est expert en cybersécurité, fondateur de la Cyber Academy et directeur de la pratique GRC chez Cresco Cybersecurity.
Son objectif : rendre la cybersécurité accessible à tous.
Conférencier, auteur et RSSI, il accompagne entreprises et institutions dans une approche pragmatique de la sécurité numérique, à la croisée du leadership, de la pédagogie et de la souveraineté digitale.
Son objectif : rendre la cybersécurité accessible à tous.
Conférencier, auteur et RSSI, il accompagne entreprises et institutions dans une approche pragmatique de la sécurité numérique, à la croisée du leadership, de la pédagogie et de la souveraineté digitale.


